Microsoft навчила Windows блокувати вкрадені ноутбуки — файли при цьому не постраждають
18 ноября 2026
Microsoft розпочала тестування нової функції, яка дозволяє IT-адміністраторам корпоративних мереж віддалено блокувати вкрадені або втрачені пристрої на базі Windows, не видаляючи з них дані.
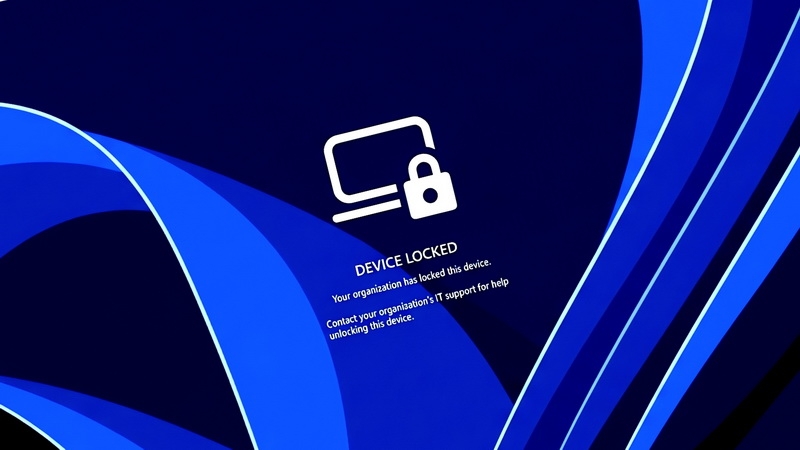
Джерело зображення: Bleeping Computer
За даними Bleeping Computer, функція під назвою «Віддалена блокування» (Remote Lock) стала доступною на пристроях, оновлених до версій Windows 11 Insider Preview у каналах Beta (збірка 26320.10003) та Experimental (збірка 26340.10013).
Адміністратори можуть використовувати користувацькі профілі конфігурації в Microsoft Intune для блокування пристроїв, підключених до Microsoft Entra (або гібридного домену), а також пристроїв, зареєстрованих у системі управління мобільними пристроями (MDM). Remote Lock підтримується в редакціях Windows Enterprise, Education та Pro.
Після віддаленого блокування пристрою розблокувати його можна буде лише через Intune. Використання PIN-кодів, паролів, облікових записів локальних адміністраторів або веб-авторизації стане неможливим. У Microsoft уточнюють, що облікові дані користувача залишаються дійсними. Їх все ще можна використовувати для входу на інші пристрої, які не були заблоковані.
«Windows завершує всі активні сеанси, приховує всі варіанти входу в систему та відображає екран блокування. Дані не видаляються: пристрій залишається зареєстрованим у системі управління, захист BitLocker продовжує працювати, а користувацькі файли залишаються на місці. Блокування зберігається навіть після перезавантаження або при відсутності підключення до мережі. Зняти його може лише адміністратор віддалено, після чого користувач зможе продовжити роботу з того ж місця, де зупинився», — пояснив Стівен Лайнс (Stephen Lines), керівник напрямку комунікацій програми Windows Insider.
Адміністратори можуть заблокувати пристрій через центр адміністрування Intune, виконавши такі дії:
- Перейти в розділ «Пристрої» (Devices) → Windows → «Конфігурація» (Configuration) → «Створити» (Create) → «Нова політика» (New policy). Вибрати «Windows 10 і пізніші версії» (Windows 10 and later), потім — «Шаблони» (Templates) → «Користувацький» (Custom).
- Задати ім'я профілю (наприклад, «Віддалена блокування — УКЛ») і додати необхідні параметри, встановивши значення LockState = 1.
- Призначити цей профіль групі для заблокованих пристроїв. Щоб заблокувати пристрій, його необхідно додати в цю групу. Блокування вступить в силу при наступному сеансі зв'язку пристрою з сервером управління.
- Для розблокування створити другий профіль, встановивши значення LockState = 0, і призначити його групі для розблокування. Потім необхідно перенести пристрій з групи блокування в групу розблокування.
Після активації функції «Віддалена блокування» пристрій не ізолюється від корпоративної мережі, а дані на ньому не видаляються. Для цього адміністраторам необхідно скористатися функціями ізоляції та очищення пристроїв в Intune. При цьому користувачам слід тримати увімкненим BitLocker для захисту даних на випадок перевстановлення системи (reimaging) або вилучення диска, оскільки такі можливості, як середовище відновлення Windows (Windows Recovery Environment), безпечний режим (Safe Mode) та завантаження з USB-накопичувача або іншого зовнішнього носія, залишаються доступними.
У останніх попередніх версіях Windows 11 компанія Microsoft також розпочала тестування нових розширених функцій управління ключами безпеки, які дозволяють користувачам переглядати індивідуальні ключі безпеки, що зберігаються в FIDO2 (Fast Identity Online 2), та керувати ними. Ці можливості дозволяють адміністраторам налаштовувати корпоративні параметри, такі як обов'язкова перевірка користувача, мінімальна довжина PIN-коду та корпоративна атестація (enterprise attestation).
У серпні Microsoft анонсувала нові інструменти конфіденційності, завдяки яким користувачі Windows 11 можуть вибирати, яким класичним (десктопним) додаткам дозволено доступ до мікрофону, камери та даних про точне місцезнаходження.
Хочеш дізнатися більше — читай відгуки
← Вернуться на предыдущую страницу
Читайте также:
Французькі військові в Україні: Париж пояснив їхню роль 18 ноября 2026
У Франції відкинули звинувачення Москви щодо безпосередньої участі французьких військових у війні проти Росії.
iPhone 18 Pro проти iPhone 15 Pro: наскільки Apple покращила продуктивність у іграх за три роки 18 ноября 2026
iPhone 18 Pro проти iPhone 15 Pro: наскільки Apple покращила продуктивність у іграх за три роки
Хакерський кишеньковий Linux-комп'ютер Flipper One став доступний для замовлення 18 ноября 2026
Хакерський кишеньковий Linux-комп'ютер Flipper One став доступний для замовлення за $399.

 1.1
 5.0
