Експерти з кібербезпеки Microsoft виявили ряд уразливостей в інструментах розробки ПЗ для програмованих логічних контролерів (ПЛК) - це обладнання широко застосовується в промисловості, і його злом загрожує серйозними наслідками. Зокрема, експлуатація вразливостей загрожує зупинкою електростанцій.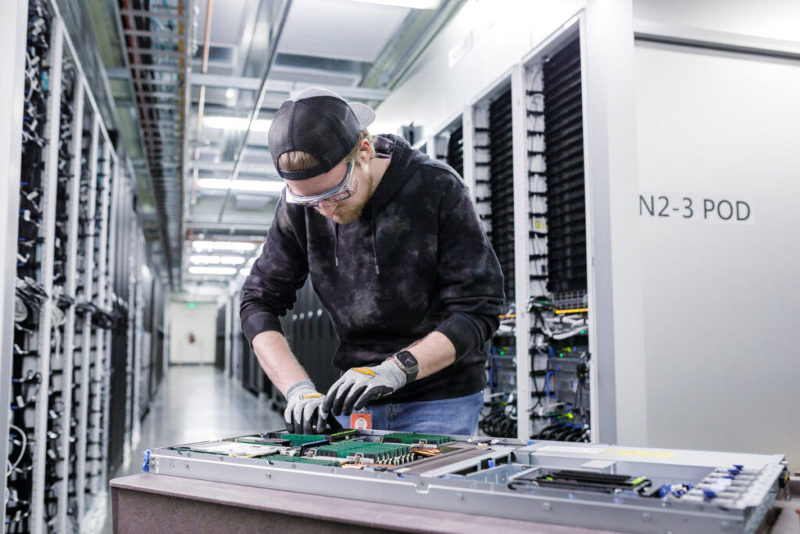
Джерело зображення: microsoft.com
Володимир Токарєв, спеціаліст Microsoft з аналізу загроз, описав 15 помилок у пакеті розробки CODESYS V3 SDK, який використовується для мільйонів ПЛК у промислових середовищах по всьому світу. Вразливості присвоєно номери з CVE-2022-47379 до CVE-2022-47393 з рейтингом від 7,5 до 10 з 10. системи безпеки, а також системи автоматизації комерційних та житлових будівель. Це багато тисяч підприємств і установ по всьому світу.
Експлуатація виявлених уразливостей вимагає автентифікації зловмисника, але це навряд чи стане на заваді кіберзлочинцям, які вирішили атакувати інфраструктурні об'єкти. Помилки дозволяють запускати на зламаному устаткуванні віддалений код та викликати відмову в обслуговуванні. Microsoft виявила вразливості ще у вересні 2022 року - розробникам, які використовують CODESYS, рекомендовано оперативно оновити інструменти до версії 3.5.19.0. Для додаткового захисту пропонується відключити ПЛК та відповідну інфраструктуру від інтернету та сегментувати її, щоб знизити ймовірність атаки.
Крім того, підрозділ Microsoft 365 Defender випустив безкоштовний програмний інструмент, покликаний допомогти інженерам та адміністраторам виявляти вразливі та скомпрометовані пристрої в інфраструктурі.
Джерело зображення: microsoft.com
Володимир Токарєв, спеціаліст Microsoft з аналізу загроз, описав 15 помилок у пакеті розробки CODESYS V3 SDK, який використовується для мільйонів ПЛК у промислових середовищах по всьому світу. Вразливості присвоєно номери з CVE-2022-47379 до CVE-2022-47393 з рейтингом від 7,5 до 10 з 10. системи безпеки, а також системи автоматизації комерційних та житлових будівель. Це багато тисяч підприємств і установ по всьому світу.
Експлуатація виявлених уразливостей вимагає автентифікації зловмисника, але це навряд чи стане на заваді кіберзлочинцям, які вирішили атакувати інфраструктурні об'єкти. Помилки дозволяють запускати на зламаному устаткуванні віддалений код та викликати відмову в обслуговуванні. Microsoft виявила вразливості ще у вересні 2022 року - розробникам, які використовують CODESYS, рекомендовано оперативно оновити інструменти до версії 3.5.19.0. Для додаткового захисту пропонується відключити ПЛК та відповідну інфраструктуру від інтернету та сегментувати її, щоб знизити ймовірність атаки.
Крім того, підрозділ Microsoft 365 Defender випустив безкоштовний програмний інструмент, покликаний допомогти інженерам та адміністраторам виявляти вразливі та скомпрометовані пристрої в інфраструктурі.


 5.0
