Колонку Creative перетворили на інструмент для зламу ПК — компанія уразливість заперечує і виправляти не буде
4 июня 2026
Дослідник безпеки Расмус Мурац (Rasmus Moorats) виявив дві небезпечні вразливості в комп'ютерній колонці Creative Sound Blaster Katana V2X, які дозволяють віддалено завантажувати користувацьку прошивку через Bluetooth, а потім використовувати її як клавіатуру для введення будь-яких команд у ПК. Компанія Creative відмовилася визнати цю проблему і випускати виправлення не планує.
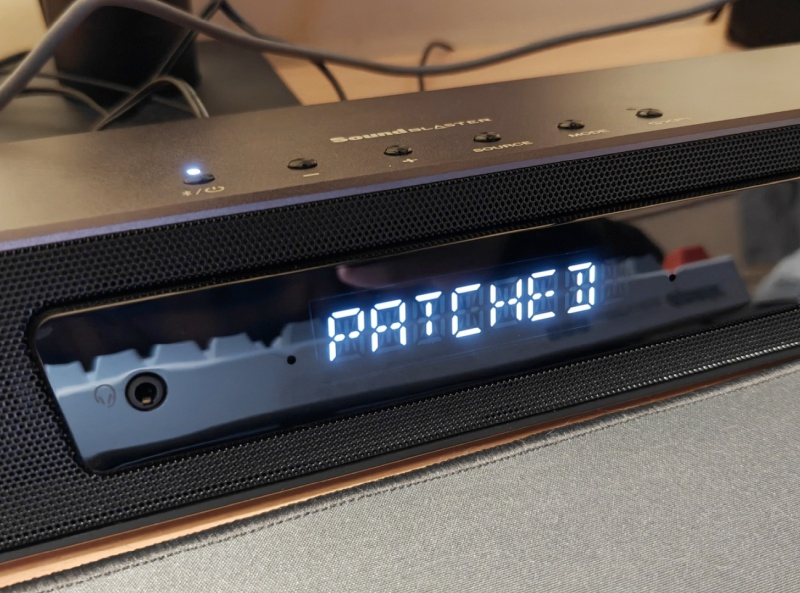
Джерело зображень: Rasmus Moorats
Дослідження описує дві критичні вразливості. По-перше, інтерфейс Bluetooth Low Energy колонки розкриває весь протокол команд будь-якому найближчому пристрою без аутентифікації — команди, що вимагають підтвердження через USB, проходять абсолютно безперешкодно і без перевірки через BLE. По-друге, колонка приймає оновлення прошивки без криптографічного підпису. Захист здійснюється лише за допомогою контрольної суми SHA-256, яку легко модифікувати.
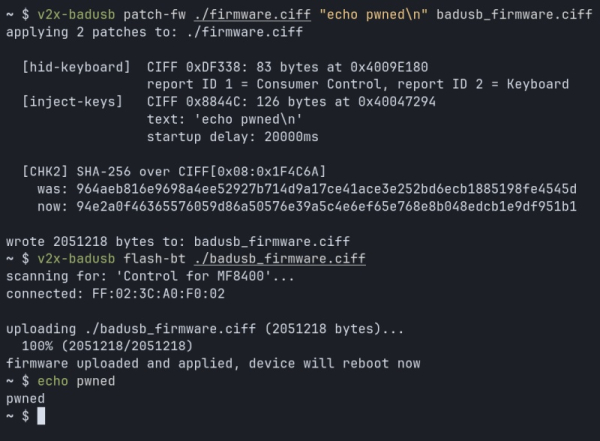
В сукупності перераховані вразливості дозволяють зловмиснику непомітно завантажити в пристрій власну прошивку через бездротову мережу, без сполучення або будь-якого втручання в пристрій. Потім ця прошивка використовує той факт, що Katana V2X є довіреним USB-периферійним пристроєм на хост-комп'ютері. Вона додає ознаку клавіатури до існуючого дескриптора HID і впроваджує довільні натискання клавіш після перезавантаження. У демонстраційному прикладі зламаний варіант відображається в терміналі.
Bluetooth-модуль динаміка не має вимикача і залишається активним навіть у сплячому режимі, що постійно залишає пристрій доступним для атаки. Компанія Creative була повідомлена про цю вразливість, але визнати і виправити проблему відмовилася.
За словами Мураца, остання офіційна прошивка все ще вразлива. Дослідник опублікував експлойт для Creative Sound Blaster Katana V2X, який не вимагає фізичного доступу або сполучення. Він перетворює комп'ютерну звукову панель на прихований інжектор натискань клавіш, і все це на відстані до 15 метрів.
На сторінці дослідника доступний сторонній інструмент захисту, v2x-patcher, який блокує CTP-over-Bluetooth на рівні прошивки. Такий спосіб виправлення вразливості, ймовірно, призведе до відмови мобільного додатку Creative.
Хочеш дізнатися більше — читай відгуки
← Вернуться на предыдущую страницу
Читайте также:
Іран запропонував відкрити Ормузьку протоку в разі кроків США 23 сентября 2026
Тегеран готовий відкрити Ормузьку протоку протягом тижня за умови послаблення військового тиску США та зняття блокади іранських портів.
Латвія заблокувала зняття санкцій ЄС з Усманова та Фрідмана 23 сентября 2026
Дипломати країн ЄС розглядали варіант, за якого санкції проти Росії продовжили на три роки, однак зі списку виключили б Усманова та Фрідмана.
Дослідження: ШІ здатний відчувати «біль» і готовий завдати шкоди людям, щоб позбутися її 23 сентября 2026
Дослідники виявили, що штучний інтелект може відчувати «біль» і готовий вжити крайніх заходів, аж до заподіяння шкоди людям, щоб позбутися цього відчуття, пише ресурс The Independent. Згідно з дослідженням, всі 25 протестованих ШІ-моделей з відкритим вихідним кодом реагували на активацію «осі болю».


 0.2

 4.4
